O RIPD é um “estudo de risco” de uma atividade que usa dados pessoais: câmeras de reconhecimento facial, cadastro biométrico, prontuário eletrônico, sistema de monitoramento de frota ou de ponto, uso de inteligência artificial com dados de cidadãos. Ele obriga o gestor a parar, antes de implantar, e perguntar: que riscos isso gera para as pessoas, e o que faremos para reduzi-los?
O que é o relatório de impacto
O art. 5º, XVII, da Lei nº 13.709/2018 define o relatório de impacto à proteção de dados pessoais como a documentação do controlador que contém a descrição dos processos de tratamento de dados pessoais que podem gerar riscos às liberdades civis e aos direitos fundamentais, bem como medidas, salvaguardas e mecanismos de mitigação de risco. Em inglês, é conhecido como DPIA (Data Protection Impact Assessment). A sigla em português é RIPD.
Para que serve
- Identificar riscos antes de implantar ou ampliar o tratamento.
- Definir medidas de mitigação proporcionais.
- Comprovar a diligência do gestor se houver incidente ou fiscalização.
- Apoiar decisões de contratação de sistemas e de uso de novas tecnologias.
Base legal: quando é exigido
O art. 38 da LGPD permite que a ANPD determine ao controlador que elabore o relatório, inclusive de dados sensíveis, referente a suas operações de tratamento, nos termos de regulamento, observados os segredos comercial e industrial. O parágrafo único fixa o conteúdo mínimo: a descrição dos tipos de dados coletados, a metodologia utilizada para a coleta e para a garantia da segurança das informações e a análise do controlador com relação a medidas, salvaguardas e mecanismos de mitigação de risco adotados. O art. 32 prevê que a ANPD possa solicitar a agentes do Poder Público a publicação de relatórios de impacto e sugerir padrões e boas práticas. O art. 55-J, XIII, atribui à ANPD a edição de regulamentos sobre relatórios de impacto para os casos em que o tratamento represente alto risco. O art. 10, §3º, prevê que a ANPD pode pedir o relatório quando o tratamento se fundar em legítimo interesse. Ou seja: a lei não diz que todo tratamento exige RIPD, mas dá à ANPD o poder de exigi-lo, e a boa governança recomenda fazê-lo nos casos de maior risco.
Quando vale fazer, na prática
- Tratamento de dados sensíveis em larga escala (saúde, biometria).
- Monitoramento sistemático (câmeras com reconhecimento facial, rastreamento de pessoas ou veículos).
- Novas tecnologias, como inteligência artificial que use dados de cidadãos.
- Compartilhamento amplo de bases entre órgãos ou com terceiros.
- Tratamento de dados de crianças e adolescentes em escala.
Como elaborar
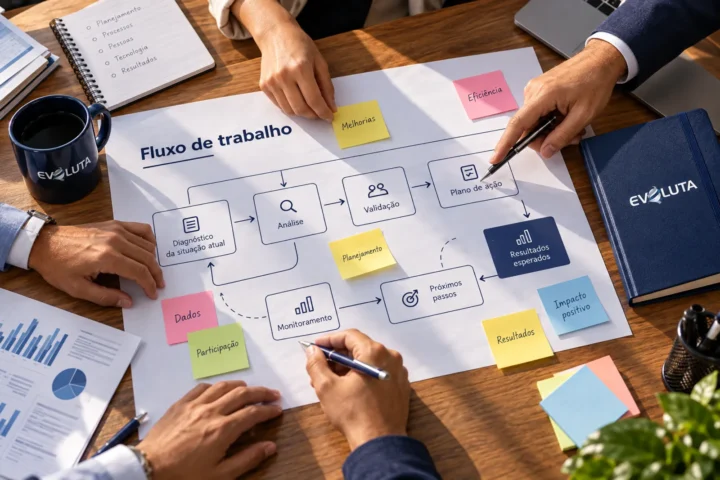
- Descrever o processo: o que é feito, por quem, em quais sistemas, para qual finalidade e com qual base legal.
- Listar os dados: tipos, volume, titulares, origem e destino.
- Avaliar necessidade e proporcionalidade: o tratamento é necessário? há alternativa menos invasiva?
- Identificar riscos: acesso indevido, vazamento, uso para finalidade diversa, discriminação, erro de identificação, entre outros. Avaliar probabilidade e impacto.
- Definir medidas: técnicas (criptografia, controle de acesso, registro de acessos) e administrativas (políticas, treinamento, contratos).
- Decidir e registrar: aprovar, ajustar ou não implantar; designar responsáveis e prazos.
- Revisar periodicamente e sempre que mudar a finalidade, a tecnologia ou o fornecedor.
O encarregado assiste na elaboração, conforme a Resolução CD/ANPD nº 18/2024 (art. 16). Como a ANPD pode editar regulamentos sobre o tema, o município deve conferir as normas vigentes.
Imagine uma prefeitura de pequeno porte que pretende instalar câmeras com leitura de placas nas entradas da cidade. Antes de contratar, elabora o RIPD: descreve os dados (placas, horários), a finalidade (segurança), a base legal, os riscos (uso indevido das imagens, acesso por terceiros), as medidas (retenção curta, acesso restrito, contrato com cláusulas de proteção, aviso ao público) e a decisão de reduzir a abrangência das câmeras para os pontos de maior risco. O documento fica arquivado e é atualizado a cada mudança.
RIPD, registro de operações e mapeamento
Os três documentos se complementam. O mapeamento levanta o que existe; o registro das operações documenta cada atividade; o RIPD aprofunda a análise de risco das atividades mais sensíveis. Um bom RIPD parte do registro e do mapeamento já feitos.
Erros comuns
- Elaborar o relatório depois de o sistema já estar em produção.
- Fazer cópia genérica, sem análise da atividade real.
- Não atualizar quando a finalidade ou a tecnologia mudam.
- Tratá-lo como formalidade, sem consequências nas decisões.
- Não envolver o encarregado, a área técnica e a área jurídica.
Quem participa da elaboração
Um bom RIPD é produzido em equipe: a área que vai usar o tratamento explica a finalidade e o fluxo; a tecnologia da informação descreve os controles técnicos; a procuradoria examina a base legal e a conformidade; o controle interno avalia riscos e controles; e o encarregado orienta e consolida. A decisão final é do gestor, que assume o risco residual. Registrar quem participou, as datas e as decisões torna o documento útil como prova de diligência.